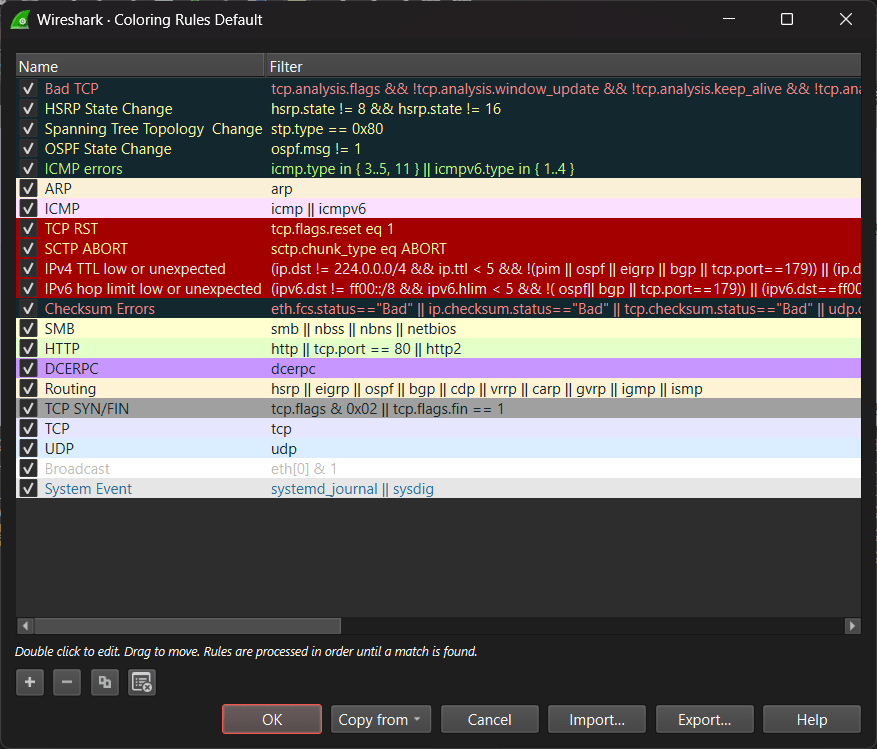
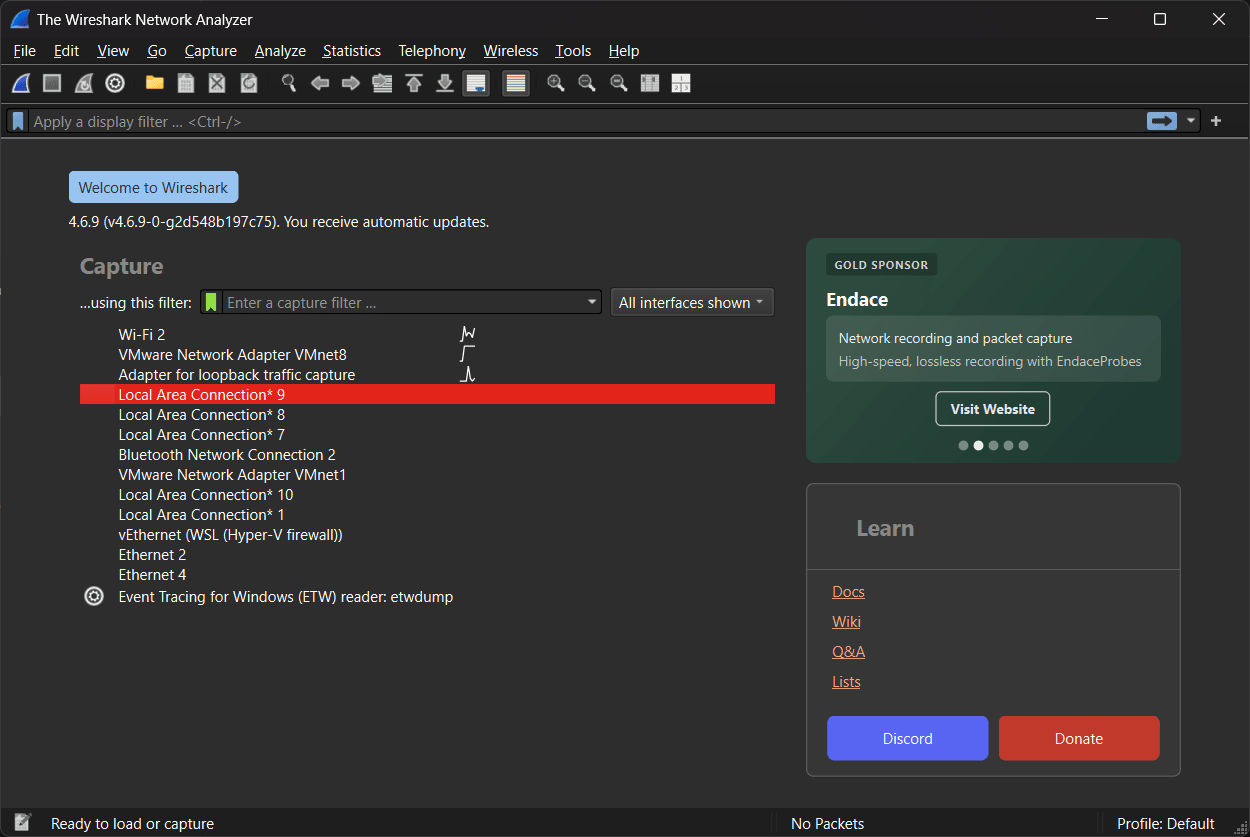
Wireshark è il campione incontrastato dell'analisi dei protocolli di rete. Parliamo di un'applicazione estremamente affidabile utilizzata quotidianamente da amministratori di sistema, esperti di cybersicurezza e ingegneri di rete in tutto il mondo. Nato nel 1998 con il nome di Ethereal, col tempo si è evoluto in uno strumento open-source incredibilmente potente che permette di catturare e ispezionare in modo interattivo il traffico all'interno di una rete informatica.
Funziona impostando l'interfaccia di rete in modalità promiscua, una tecnica che gli consente di intercettare e mostrare i dettagli microscopici delle comunicazioni in tempo reale. Per gli utenti Windows è un'utility di diagnostica della quale non si può fare a meno. Che tu sia uno sviluppatore intento a verificare che un'app implementi correttamente una determinata API, un analista di sicurezza a caccia di traffico malware di comando e controllo, oppure un sistemista alle prese con una rete locale troppo lenta, Wireshark ti offre il massimo livello di visibilità su ciò che sta effettivamente passando sui cavi.
Ispezione approfondita dei pacchetti
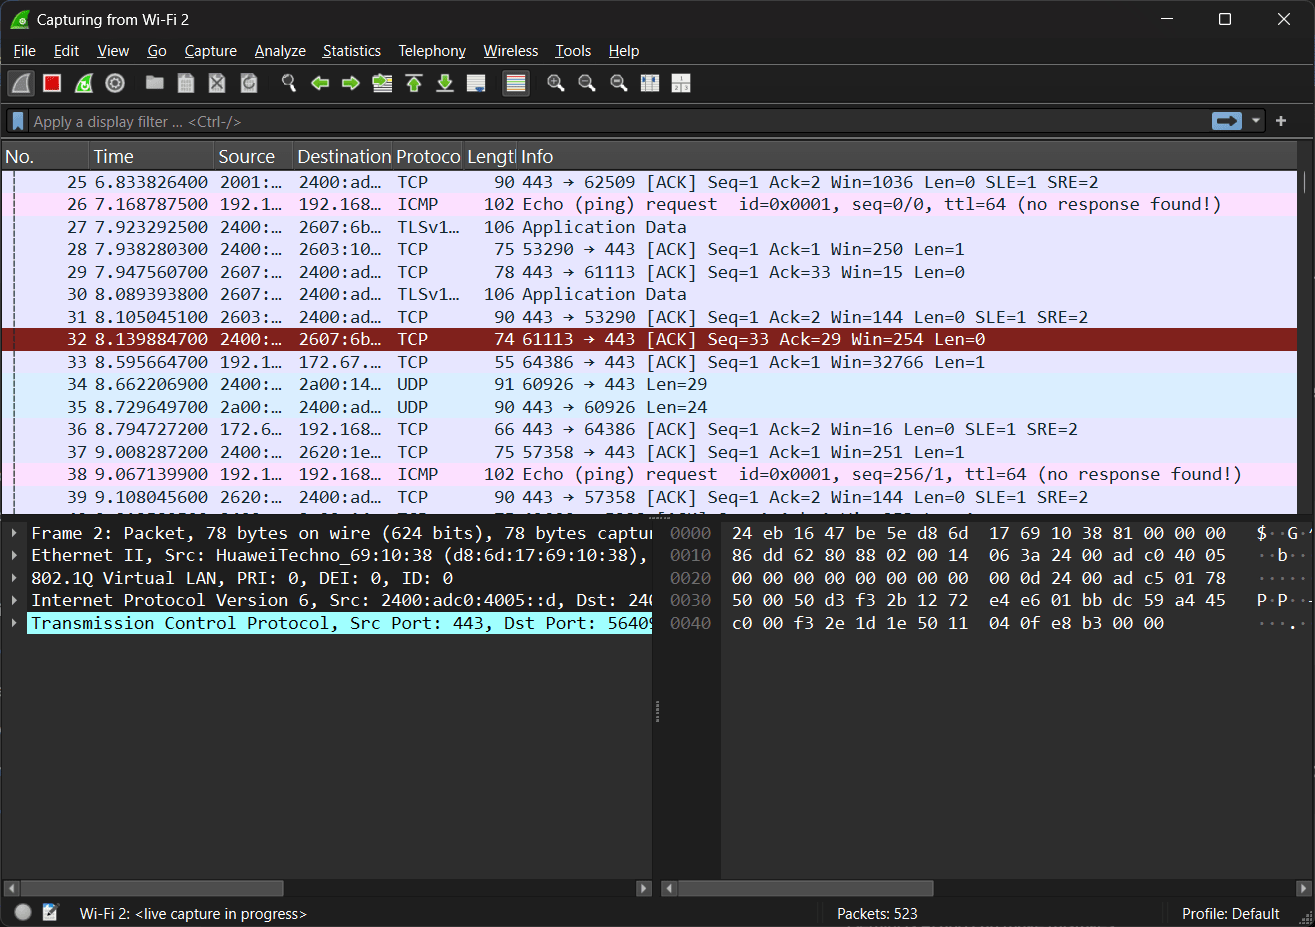
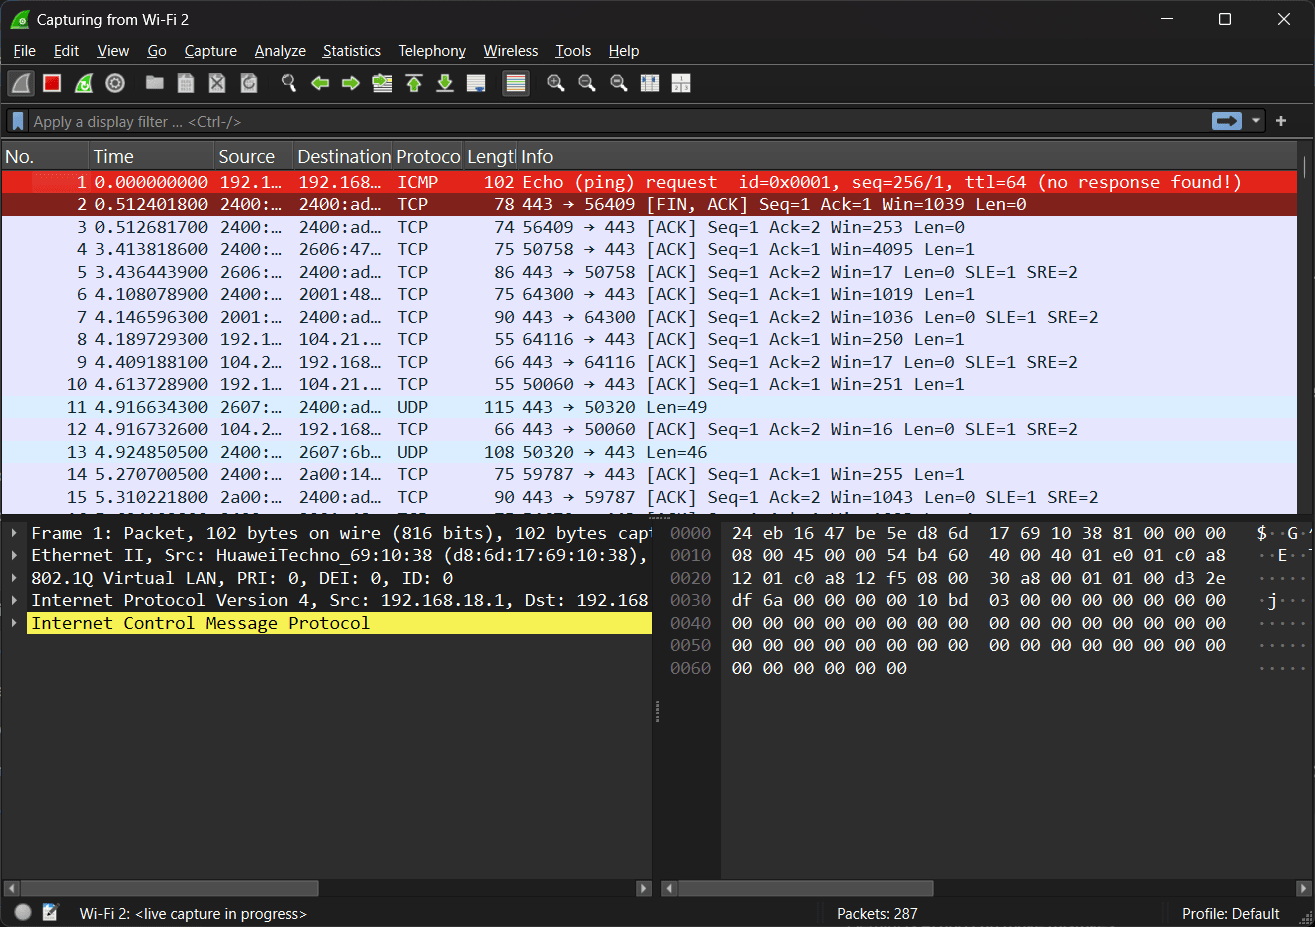
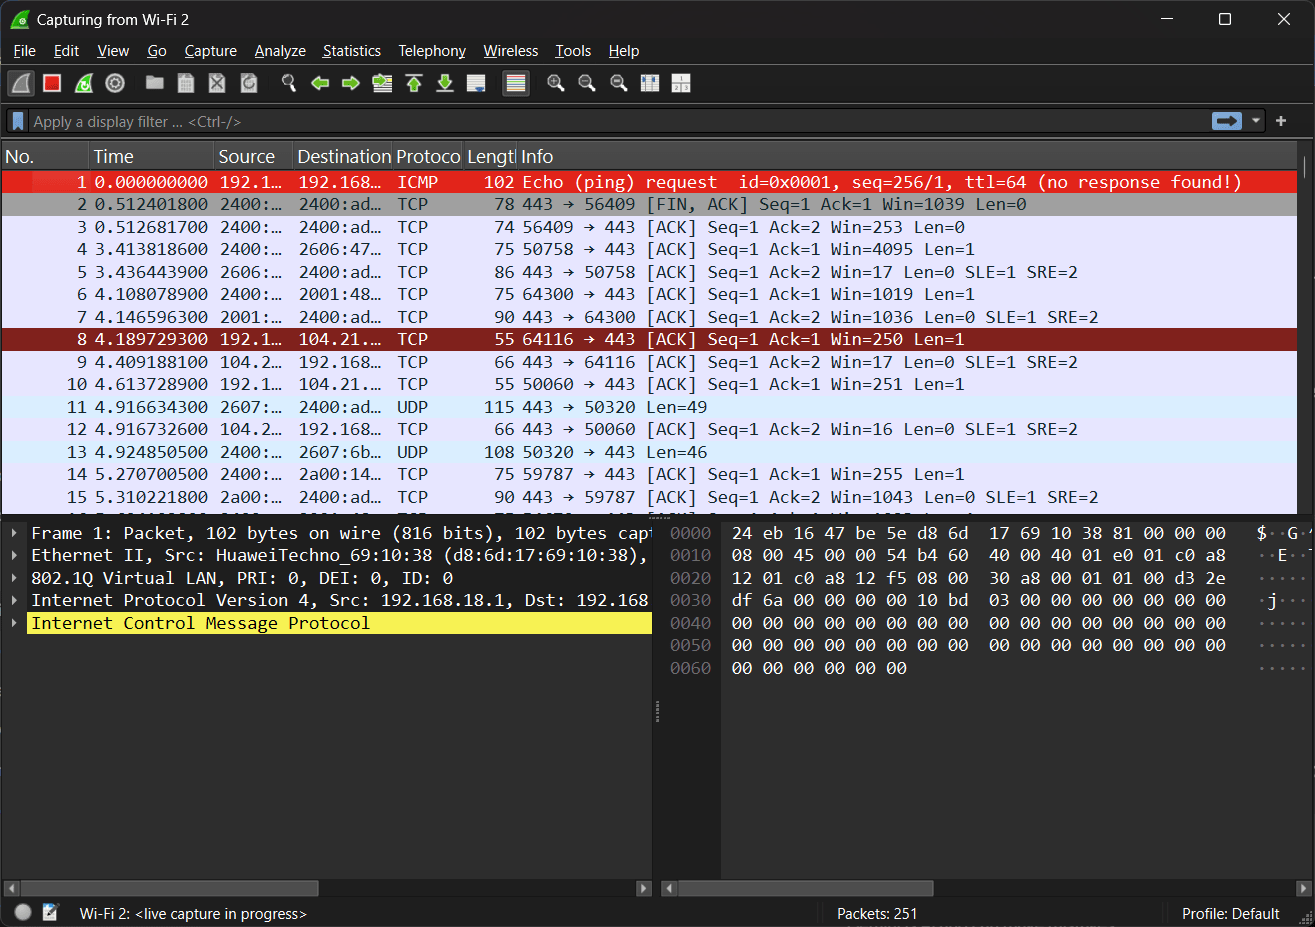
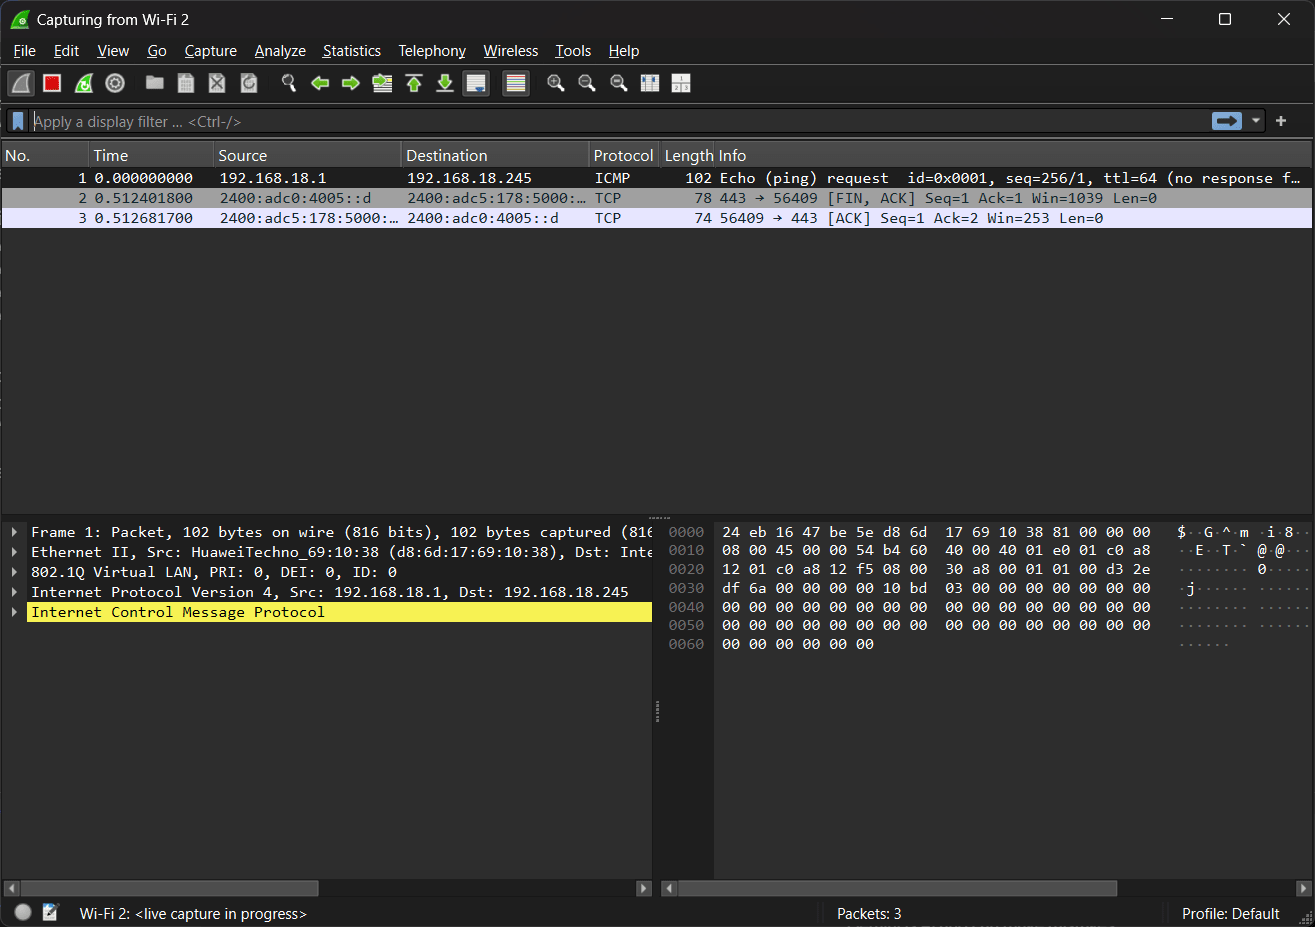
Il vero punto di forza di Wireshark è la decodifica dei dati di rete grezzi. Analizza e mostra i campi di oltre 3.000 protocolli di rete diversi, dai semplici frame Ethernet e pacchetti IP fino ai più complessi protocolli di livello applicativo come HTTP, DNS e TLS. L'interfaccia organizza ogni pacchetto in una struttura gerarchica, un approccio che permette all'utente di espandere le intestazioni e ispezionare l'esatto payload trasmesso in formato esadecimale e ASCII.Filtri di visualizzazione avanzati
Con migliaia di aggiornamenti che scorrono ogni secondo, provare ad analizzare manualmente un flusso così caotico è del tutto impossibile. Wireshark risolve il problema con il motore di filtri di visualizzazione più potente in circolazione. L'utente può scrivere una sintassi molto precisa (ad esempio tcp.port == 443 o ip.addr == 192.168.1.100) per isolare subito il traffico desiderato. È anche possibile fare clic con il tasto destro su uno specifico pacchetto TCP o UDP e selezionare "Follow Stream" per ricostruire un'intera conversazione in un comodo formato testuale.Cattura dal vivo e analisi offline
Wireshark supporta la cattura live del traffico da un'ampia varietà di interfacce Windows, comprese le schede Wi-Fi e gli adattatori Ethernet. Si rivela però altrettanto utile per l'analisi offline. Spesso gli esperti di sicurezza catturano il traffico su server Linux privi di interfaccia grafica usando tool a riga di comando come tcpdump o tshark. Successivamente salvano l'output in un file .pcap o .pcapng e aprono quel file comodamente nella GUI Windows di Wireshark per l'analisi visiva.Completamente gratuito e open-source
Gestito da un'enorme community globale di esperti di networking e sponsorizzato dalla Wireshark Foundation, il software è del tutto gratuito e open-source.Un tool diagnostico essenziale per i professionisti di rete
Wireshark non è di certo pensato per l'utente medio, ma per chiunque si occupi di gestire, mettere in sicurezza o sviluppare reti, è uno strumento assolutamente obbligatorio. Il supporto senza paragoni ai protocolli, i filtri potentissimi e la formula a costo zero lo consacrano come l'analizzatore di pacchetti definitivo. Sebbene richieda una solida conoscenza dello stack TCP/IP per essere usato con efficacia, imparare a padroneggiare Wireshark rappresenta un rito di passaggio fondamentale per qualsiasi professionista della tecnologia.